News
【重要】PHP・Node.jsのセキュリティ脆弱性について(2026年10月)|影響範囲と推奨対応
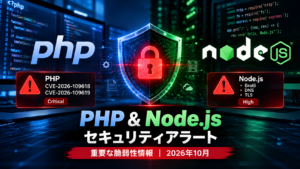
2026年10月21日、PHPおよびNode.jsの両プロジェクトから、重要なセキュリティアップデートが公開されました。
今回のアップデートでは、PHPにおいて認証なしでリモートコード実行(RCE)につながる可能性のあるCriticalレベルの脆弱性が2件確認されています。
また、Node.jsにおいても、Brotli、DNS、TLS証明書の検証などに関連する複数のHighレベルの脆弱性が修正されています。
これらの脆弱性は、Webサイトや業務システム、APIサーバーなど、企業が日常的に利用するシステムにも影響する可能性があります。
株式会社KaiyouITでは、PHPまたはNode.jsをご利用中の企業様に対し、稼働環境の確認および速やかなセキュリティアップデートを推奨いたします。
1. PHP:リモートコード実行につながる重大な脆弱性
PHPでは、以下の2件の脆弱性が公表されました。
CVE-2026-109618(Critical / CVSS 9.2)
メモリ不足(Out-of-Memory)発生時の内部処理に不備があり、メモリ破損を引き起こす可能性があります。
特定の条件下では、認証されていない第三者によるリモートコード実行につながるおそれがあります。
CVE-2026-109619(Critical / CVSS 9.2)
リクエスト処理に関連する内部状態が、メモリ解放後も不適切に残ることで発生する脆弱性です。
後続のリクエストにおいて無効なメモリが参照され、リモートコード実行につながる可能性があります。
今回の脆弱性はPHP本体に存在するため、特定のフレームワークやアプリケーションだけに限定される問題ではありません。
PHP Security Teamによると、PHP-FPM、Apache mod_php、php-cgi、FrankenPHP、LiteSpeedなど、Webリクエストを処理する環境は影響調査の対象となります。
特にApache mod_phpについては、アプリケーションコードが実行される前に脆弱性を悪用できるケースが確認されており、注意が必要です。
修正済みPHPバージョン
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
上記の修正版より古いバージョンをご利用の場合は、速やかなアップデートをご検討ください。
なお、PHP 8.1以前のバージョンはPHPプロジェクトによる公式サポートが終了しています。
継続利用が必要な場合は、OSやディストリビューションの提供元によるバックポート修正の有無を確認するとともに、サポート対象バージョンへの移行を推奨します。
PHP Security Teamは、一時的な緩和策だけでは脆弱性を完全に解消できず、修正版への更新が必要であると説明しています。
2. Node.js:複数のHighレベルの脆弱性を修正
Node.jsでは、2026年10月21日に22.x、24.x、26.x向けのセキュリティアップデートが公開されました。
主な脆弱性は以下のとおりです。
CVE-2026-111497:Brotliデコーダーの脆弱性
深刻度:High
Brotliデコーダーにおいて、メモリ領域の範囲外への書き込み(Out-of-Bounds Write)が発生する可能性があります。
特定の条件下ではリモートコード実行につながるおそれがあり、外部から受信したBrotli圧縮データを扱うシステムでは注意が必要です。
影響対象:Node.js 22.x、24.x、26.x
CVE-2026-105482:DNS名前解決処理の不備
深刻度:High
dns.resolve() に渡されたホスト名にNUL文字が含まれる場合、文字列が途中で切り詰められる問題です。
アプリケーションが意図したホスト名とは異なる名前解決が行われる可能性があります。
影響対象:Node.js 22.x、24.x、26.x
CVE-2026-105483:TLS証明書のホスト名検証不備
深刻度:High
全角数字で表現されたIPアドレスの取り扱いに問題があり、TLS証明書のホスト名検証が適切に行われない場合があります。
影響対象:Node.js 24.x、26.x
CVE-2026-106069:TLSホスト名の正規化に関する脆弱性
深刻度:High
標準的な形式ではないIPアドレス表現が不適切に解釈され、サーバーの証明書検証に影響を及ぼす可能性があります。
影響対象:Node.js 22.x、24.x、26.x
修正済みNode.jsバージョン
- Node.js 26.12.1
- Node.js 24.22.1(LTS)
- Node.js 22.23.4(LTS)
現在ご利用中のメジャーバージョンに応じて、修正済みリリースへの更新が推奨されます。
3. 影響確認を優先すべきシステム
今回のセキュリティアップデートについて、特に以下のシステムでは確認を推奨します。
- PHPを利用する企業WebサイトやWordPressなどのCMS
- ECサイトおよび受発注管理システム
- 業務管理システムやWebアプリケーション
- Node.jsを利用するAPIサーバー
- VPS、専用サーバー、クラウド環境上のシステム
- DockerやKubernetesを利用したアプリケーション
アプリケーションのソースコードに変更がなくても、実行環境であるPHPやNode.js自体に脆弱性が残っている場合があります。
そのため、アプリケーション単位だけではなく、サーバーやコンテナを含む実行環境全体の確認が重要です。
4. 企業に推奨する対応手順
KaiyouITでは、以下の手順による対応を推奨しています。
① 現在のバージョンを確認する
本番環境、検証環境、コンテナなどで稼働しているPHPおよびNode.jsのバージョンを確認します。
② 影響範囲と優先順位を整理する
インターネットに公開されているシステムや、顧客情報・業務データを取り扱うシステムから優先的に確認します。
③ バックアップとアップデートを実施する
必要なバックアップを取得したうえで、修正済みバージョンへの更新を行います。
④ アップデート後の動作確認を実施する
主要機能、API連携、バッチ処理などの動作を確認し、エラーログやアクセスログに異常がないかを確認します。
⑤ 継続的なセキュリティ管理体制を整備する
使用しているランタイムやライブラリのバージョンを把握し、セキュリティ情報の定期的な確認とアップデートを継続します。
5. アプリケーションだけでなく、実行環境全体のセキュリティ対策が重要
今回のPHPおよびNode.jsの脆弱性は、アプリケーションのソースコードだけでなく、ランタイム自体のセキュリティ管理が重要であることを示しています。
適切に設計・開発されたシステムであっても、利用しているPHP、Node.js、依存ライブラリなどが古い状態のままでは、セキュリティリスクが残る可能性があります。
KaiyouITでは、ソフトウェア開発において、機能の実現だけでなく、品質管理、セキュリティ、安定した運用を重視しています。
また、AIを活用した開発プロセスの効率化にも取り組みながら、品質確認や技術的な判断についてはエンジニアによるレビューを重視しています。
まとめ
2026年10月21日に公開されたPHPおよびNode.jsのセキュリティアップデートは、Webシステムを運用する企業にとって重要な内容です。
特にPHPのCriticalレベルの脆弱性については、早急な対応が求められます。
KaiyouITでは、PHP・Node.jsをご利用中の企業様に対し、現在のバージョンと影響範囲を確認し、速やかに修正済みバージョンへ更新することを推奨いたします。
継続的なセキュリティ対策は、顧客情報や事業データの保護だけでなく、システムの安定稼働と企業の信頼性を維持するうえでも重要です。
今後もKaiyouITは、技術動向やセキュリティに関する情報を発信してまいります。
参考情報
- PHP公式セキュリティ情報:https://www.php.net/
- Node.js公式セキュリティリリース:https://nodejs.org/en/blog/vulnerability/october-2026-security-releases
- Google Cloud セキュリティ情報:https://cloud.google.com/blog/products/identity-security/responding-to-core-php-vulnerabilities-cve-2026-109618-cve-2026-109619